
文章目錄
使用 Proton VPN 遇到連線失敗或客戶端彈出錯誤代碼時,問題通常出在網路通訊協定受阻、虛擬網卡(TUN/TAP)驅動衝突、本機防火牆攔截或伺服器暫時維護。只要按照正確的排查順序,大多數連線故障都可以在幾分鐘內自行排除。
常見 ProtonVPN 錯誤代碼與原因對照表
ProtonVPN 客戶端在無法建立安全隧道時,會拋出具體的錯誤提示。了解這些代碼的背後含義,能幫助你更快找到對應的修復方案:
| 常見錯誤提示 / 代碼 | 可能原因 | 優先處理方向 |
|---|---|---|
| 連線逾時 (Connection Timeout / Error 100) | ISP 阻擋特定端口或伺服器負載過高 | 切換通訊協定(如 OpenVPN TCP 或 Stealth)或更換伺服器 |
| 虛擬網卡錯誤 (TAP/TUN Adapter Error) | 系統虛擬網路介面卡驅動損壞或被其他 VPN 佔用 | 在裝置管理員中重置或重新安裝網卡驅動 |
| 身分驗證失敗 (Authentication Failed / Error 403) | 帳號憑證過期、密碼變更或多重連線數量超標 | 登出應用程式後重新登入,或在後台重置 OpenVPN 憑證 |
| 伺服器不可用 (Server Unavailable / Error 503) | 該節點正在進行維護或臨時下線 | 選擇其他國家或同區域的其他節點連線 |
| TLS 握手失敗 (TLS Handshake Failed) | 本地時間不正確或網路受到深度封包檢測 (DPI) 限制 | 校準系統時間,或啟用 Stealth 混淆協定 |
ProtonVPN 連線失敗的五步排查與修復方法
當客戶端持續卡在連線中或頻繁報錯時,建議依照以下由淺入深的步驟逐一測試:
步驟一:切換連線通訊協定(Protocol)
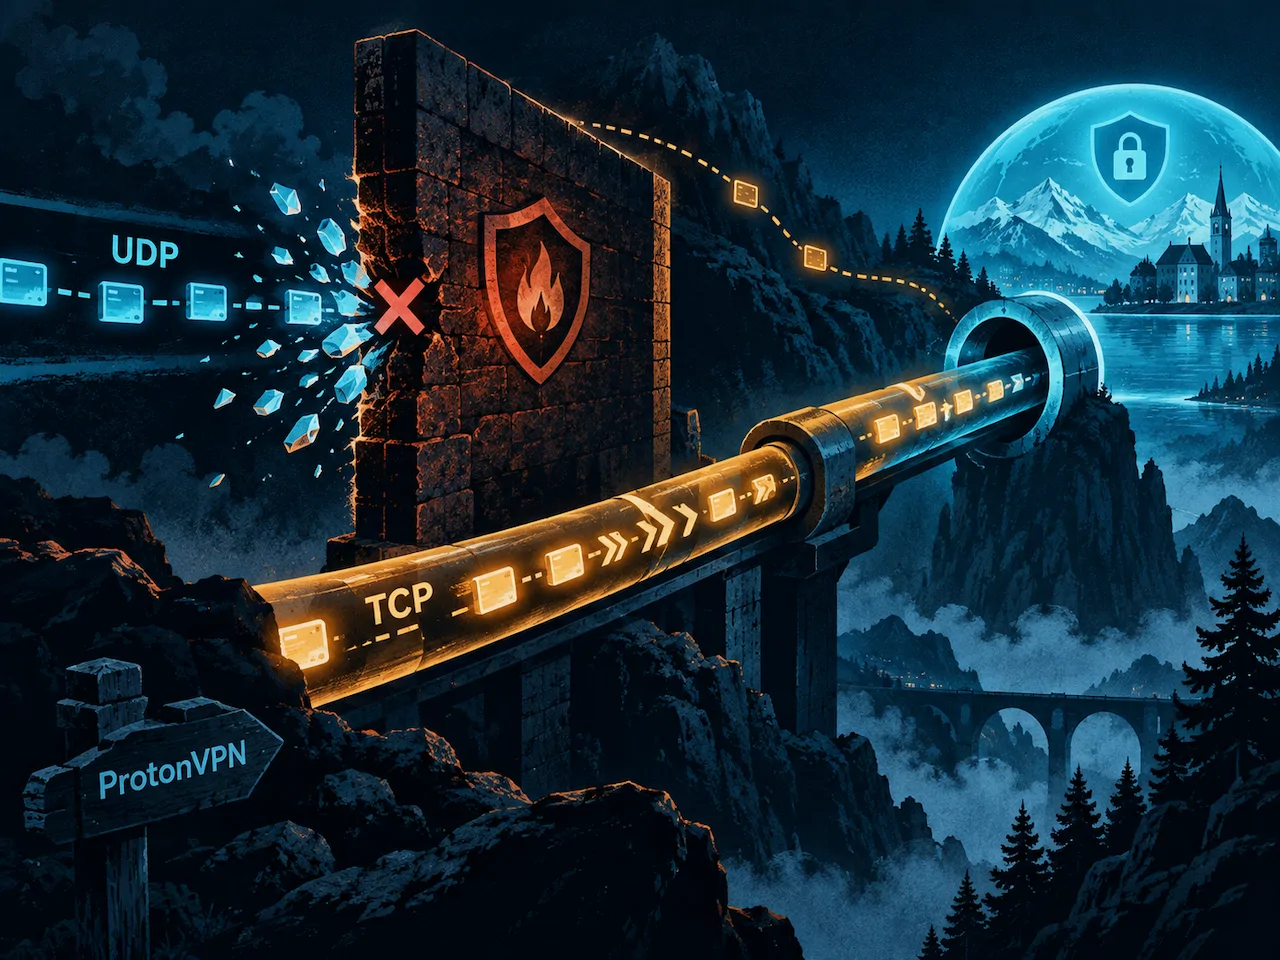
預設情況下,應用程式可能會使用 WireGuard 或 OpenVPN UDP。如果你的區域網路(例如校園網、公司網或特定 ISP)限制了 UDP 流量,連線就會中斷。進入設定中的「連線」分頁,將通訊協定改為 OpenVPN (TCP)。TCP 協定具備重傳機制且使用常見網頁端口,穿透能力更強;若在審查嚴格的網路環境下,亦可選擇 Stealth 協定以繞過防火牆限制。
步驟二:重置虛擬網卡驅動(針對 Windows 用戶)
在 Windows 版 VPN 環境中,TUN/TAP 介面卡異常是導致錯誤代碼的最常見原因。你可以按以下步驟修復:
- 按下
Win + X並開啟「裝置管理員」。 - 展開「網路介面卡」分類。
- 找到 ProtonVPN TAP 或 ProtonVPN TUN Adapter。
- 右鍵點擊並選擇「解除安裝裝置」(不要勾選刪除驅動程式軟體)。
- 重開機或在 ProtonVPN 設定中執行修復工具,系統會自動重新載入乾淨的網卡驅動。
步驟三:檢查防毒軟體與防火牆白名單
部分第三方安全防護軟體(如 Kaspersky、Bitdefender、Norton)或 Windows Defender 可能會誤將 VPN 的加密封包判定為異常流量。請嘗試暫時關閉即時防護,測試連線是否恢復。若恢復正常,請將 ProtonVPN 的主程式資料夾與虛擬介面卡加入防毒軟體的排除名單中。
步驟四:重置本機網路設定與清除 DNS 快取
作業系統殘留的網路快取也可能引發連線配置錯誤。打開「命令提示字元」(以系統管理員身分執行),依序輸入以下指令並按下 Enter:
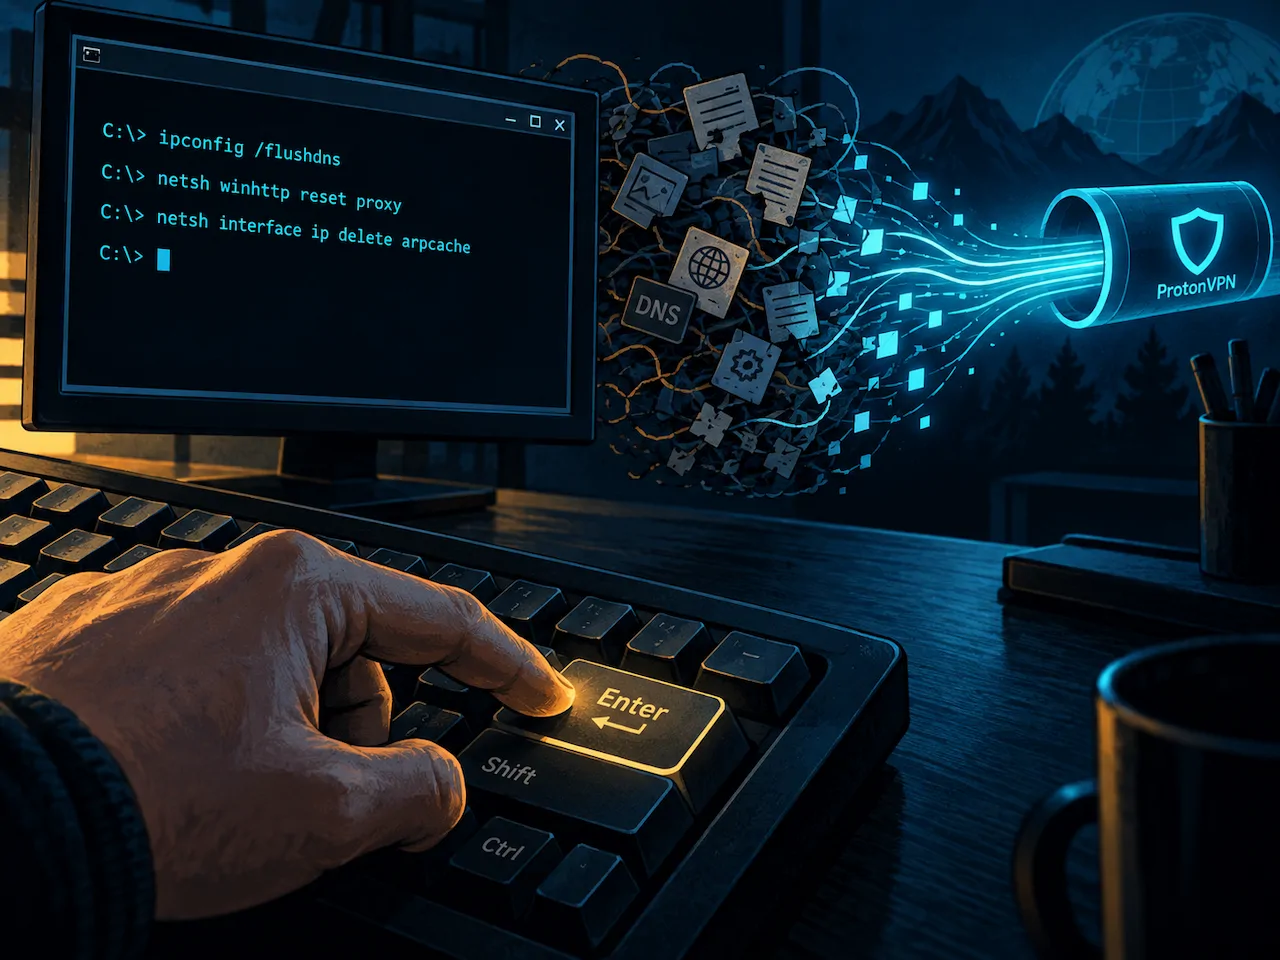
ipconfig /flushdns(清除 DNS 快取)netsh winsock reset(重置通訊端介面)netsh int ip reset(重置 TCP/IP 協定堆疊)
完成後重新啟動電腦,讓網路設定回歸乾淨狀態。
步驟五:重新授權帳戶與檢查連線配額
如果你最近修改過 Proton 帳號密碼,桌面端快取的 Token 可能已經失效,導致伺服器返回驗證錯誤。點擊應用程式左上角的設定,手動登出帳號並重新輸入帳密登入。同時,請確認目前帳戶未超出同時連線的裝置數量上限。
不同系統平台的排查注意事項
除了上述通用方案,不同作業系統還需注意以下細節:
- macOS:前往「系統設定」>「隱私權與安全性」,確保已允許 ProtonVPN 載入系統延伸模組(System Extension)。
- Android / iOS:在系統設定中確認未開啟「一律開啟 VPN」與其他第三方阻擋應用程式的衝突設定,並嘗試切換 Wi-Fi 與行動網路交叉測試。
- Linux:檢查
systemd-resolved服務是否正常運作,確保 resolvconf 沒有被其他 DNS 管理工具覆寫。想了解更多詳細操作,也可以參考相關的 Proton VPN 教學 文章。
常見問題
為什麼將協定改成 OpenVPN TCP 就能解決大部分連線錯誤?
因為 OpenVPN UDP 雖然速度較快,但容易被部分路由器、防火牆或公共網路視為非標準流量直接丟包。而 OpenVPN TCP 通常透過 443 端口傳輸,外觀特徵與標準 HTTPS 網頁流量相似,因此具備更強的網路穿透力與穩定性。
遇到「無法分配 IP 地址」錯誤該怎麼辦?
這通常是 DHCP 服務衝突或 Kill Switch(安全斷網開關)處於鎖定狀態所致。請在 ProtonVPN 設定中先關閉 Kill Switch,接著重啟本機網路卡,再重新發起連線。
嘗試了所有方法依然顯示連線失敗,可能是什麼問題?
如果排查了本地端所有設定依然無法連線,極有可能是你所處的 ISP 正在對 ProtonVPN 伺服器 IP 段進行全面封鎖,或是該地區節點正處於無預警硬體維護。此時建議啟用「Alternative Routing」(替代路由)功能,或聯繫 Proton 官方技術支援取得最新可用節點設定。